Ve tu Radio de Impacto Antes que los Atacantes
Ghost Mode recorre tu nube de la misma forma que lo haría un adversario real — rastreando cada exposición, identidad y permiso desde internet pública hasta tus activos más críticos.
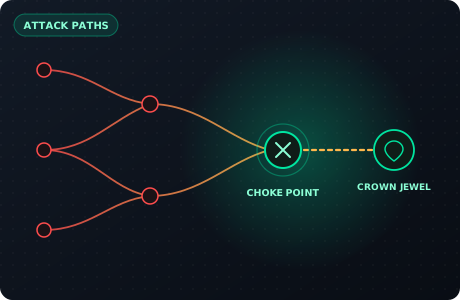
Lo que el Análisis de Rutas de Ataque te ofrece
Ghost Mode recorre tu nube de la misma forma que lo haría un adversario real — rastreando cada exposición, identidad y permiso desde internet pública hasta tus activos más críticos.
Rutas reales, no listas planas
Ve las rutas exactas desde la exposición a internet hasta tus activos más críticos — cada salto, identidad y permiso en el camino.
Detección de escalamiento de IAM
Ghost Mode razona sobre escalamiento de privilegios y cadenas de asunción de roles que los escáneres estáticos pasan por alto por completo.
Remediación de choke points (Ciclo Cerrado)
Arkhein identifica e interrumpe la mayor cantidad de rutas generando Pull Requests automáticos con validación AST y Checkov, cerrando atómicamente los hallazgos en el grafo.
Alcanzabilidad multi-nube
Las rutas se rastrean en AWS, Azure, GCP, OCI y Huawei Cloud en un único grafo — incluyendo movimiento entre cuentas y entre nubes.
Más que una lista de hallazgos
Validación certificable
Puppet Master puede emular una ruta de extremo a extremo de forma segura para demostrar que es realmente explotable — se acabaron las suposiciones.
Narrativas de impacto con IA
El Cyber AI Analyst explica, en lenguaje simple, qué significa cada ruta para el negocio y cómo cerrarla.
Para quién es
Equipos de seguridad en la nube y CNAPP, Ingenieros y arquitectos de seguridad, Equipos red team y purple team, CISOs y liderazgo de seguridad
Respuestas sobre
Rutas de Ataque
La mayoría de las herramientas de seguridad en la nube entregan una lista de miles de hallazgos sin ninguna noción de cuáles podría encadenar realmente un atacante. El Análisis de Rutas de Ataque de Arkhein adopta el enfoque opuesto: recorre tu nube de la misma forma que lo haría un adversario real, siguiendo cada exposición, identidad y permiso desde internet pública hasta tus activos más sensibles.
Ghost Mode combina un recorrido determinista del grafo sobre el mapa en tiempo real de tu nube con una capa de IA que razona sobre escalamiento de IAM, movimiento lateral y cadenas de mala configuración. En lugar de una puntuación de severidad plana, obtienes las rutas reales hacia tus activos más críticos — clasificadas por qué tan alcanzables y dañinas son — en AWS, Azure, GCP, OCI y Huawei Cloud.
Como cada ruta se fundamenta en el mismo grafo que impulsa la postura, la identidad y el cumplimiento, la remediación es precisa: Arkhein destaca los puntos de estrangulamiento (choke points) que interrumpen la mayor cantidad de rutas a la vez, y genera Pull Requests de ciclo cerrado para eliminarlos.
Sí. What-If Simulation aplica un cambio propuesto — cerrar un puerto, eliminar un nodo o revocar un permiso — sobre una copia del grafo y muestra qué rutas de ataque desaparecen, sin tocar tu entorno.
¿Listo para ver tu nube
como la ve un atacante?
Reserva una demo y nuestro equipo te mostrará Arkhein en tu propia nube.