Ve Cada Permiso, Cada Identidad, Cada Riesgo
Mapea cada derecho de acceso en todo tu entorno multi-nube — y encuentra las identidades con privilegios excesivos que crean rutas de ataque reales.
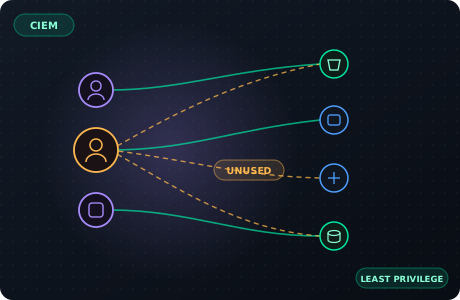
Lo que CIEM te ofrece
Mapea cada derecho de acceso en todo tu entorno multi-nube — y encuentra las identidades con privilegios excesivos que crean rutas de ataque reales.
Mapeo de derechos de acceso
Cada permiso de cada identidad en AWS, Azure, GCP y OCI — visible y buscable.
Riesgo contextualizado por el grafo
Identidades con privilegios excesivos clasificadas por alcanzabilidad real — no solo por la cantidad de permisos.
Detección de permisos no utilizados
Encuentra permisos que nunca se han utilizado y que se pueden revocar de forma segura.
Recomendaciones de privilegio mínimo
Sugerencias impulsadas por IA para los permisos mínimos que cada identidad realmente necesita.
Más que una lista de hallazgos
Vista de identidades entre nubes
Ve todas las identidades y sus permisos en todas las nubes en un solo lugar.
Acceso just-in-time
Recomendaciones de acceso con alcance y tiempo definidos, en lugar de privilegios permanentes.
Para quién es
Equipos de gestión de identidad y acceso, Ingenieros de seguridad en la nube, Equipos de DevSecOps, Equipos de cumplimiento y auditoría
Respuestas sobre
CIEM
Los permisos en la nube son complejos. Una sola política de IAM puede contener cientos de permisos, y la mayoría de las organizaciones tienen miles de identidades en múltiples nubes. El motor de CIEM de Arkhein mapea cada derecho de acceso a cada identidad y luego correlaciona esos datos con el grafo de ataque para encontrar los permisos que realmente importan.
Las herramientas tradicionales de CIEM solo listan permisos. Arkhein los contextualiza. Una cuenta de servicio con privilegios excesivos solo es un riesgo si puede alcanzar recursos sensibles — y el grafo de Arkhein sabe exactamente qué puede alcanzar. Los hallazgos de permisos se clasifican por explotabilidad real, no solo por riesgo teórico.
El módulo de CIEM también impulsa recomendaciones de acceso just-in-time — sugiriendo los permisos mínimos necesarios para cada identidad según patrones reales de uso, y marcando los permisos que nunca se han utilizado.
¿Listo para ver tu nube
como la ve un atacante?
Reserva una demo y nuestro equipo te mostrará Arkhein en tu propia nube.