Gestión de la Postura de Seguridad en la Nube
Audita continuamente tu configuración multi-nube frente a CIS, NIST, PCI-DSS y marcos personalizados — con hallazgos mapeados a los recursos exactos que importan.
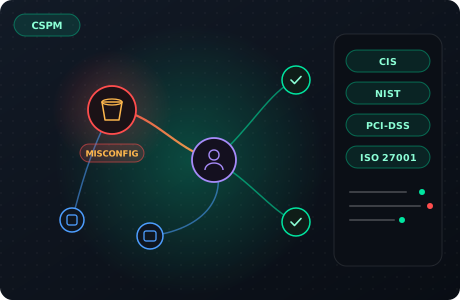
Lo que CSPM te ofrece
Audita continuamente tu configuración multi-nube frente a CIS, NIST, PCI-DSS y marcos personalizados — con hallazgos mapeados a los recursos exactos que importan.
Cobertura multi-nube
AWS, Azure, GCP y OCI auditados en una única vista unificada — sin paneles separados por nube.
Hallazgos conectados por el grafo
Cada mala configuración se coloca en contexto: qué recursos afecta, qué permite y cómo se encadena con otros riesgos.
Mapeo de marcos regulatorios
Mapeo automático a CIS, NIST, BACEN 4893, LGPD, PCI-DSS, SOC2, ISO 27001 — con informes de cumplimiento exportables a PDF.
Monitoreo continuo
Los escaneos se ejecutan según un cronograma que tú defines, con alertas instantáneas cuando aparece una nueva mala configuración o una configuración se desvía de la línea base.
Más que una lista de hallazgos
Guía de remediación
Cada hallazgo incluye un paso de remediación priorizado — a menudo una corrección de un clic mediante un parche de infraestructura como código.
Políticas personalizadas
Escribe tus propias políticas de seguridad en un DSL simple y aplícalas en todas las nubes desde un solo lugar.
Para quién es
Ingenieros de seguridad en la nube, Equipos de DevSecOps, Equipos de cumplimiento y auditoría, CISOs y liderazgo de seguridad, Equipos de ingeniería de plataforma
Respuestas sobre
CSPM
Las herramientas tradicionales de CSPM inundan a los equipos con miles de hallazgos desconectados. Arkhein adopta un enfoque diferente: cada mala configuración se mapea en tu grafo de nube en tiempo real, mostrando exactamente qué recursos se ven afectados, cómo se conectan con otros riesgos y qué podría encadenar un atacante.
Impulsado por Prowler y nuestro escáner propio en Go, Arkhein ingiere tus configuraciones de AWS, OCI, GCP y Azure en tiempo real y las evalúa frente a los CIS Benchmarks, marcos regulatorios (BACEN 4893, LGPD, PCI-DSS 4.0, SOC2, ISO 27001) y tus propias políticas personalizadas.
Los hallazgos no solo se listan — se priorizan según la exposición real. Un bucket de S3 de acceso público conectado a un rol de IAM con privilegios excesivos tiene una prioridad más alta que el mismo bucket de forma aislada, porque Arkhein entiende el grafo.
¿Listo para ver tu nube
como la ve un atacante?
Reserva una demo y nuestro equipo te mostrará Arkhein en tu propia nube.