SIEM Nativo de Nube Con Contexto
Detecta amenazas en todo tu entorno multi-nube con hallazgos enriquecidos por el contexto del grafo — no solo firmas de log.
Lo que SIEM / CDR te ofrece
Detecta amenazas en todo tu entorno multi-nube con hallazgos enriquecidos por el contexto del grafo — no solo firmas de log.
Ingesta de registros multi-nube
CloudTrail, Azure Activity Log, GCP Audit Log, OCI Audit — todos ingeridos y normalizados en tiempo real.
Alertas enriquecidas por el grafo
Cada alerta se contextualiza con el recurso afectado, los hallazgos conectados y el radio de impacto potencial.
Detección de anomalías de comportamiento
La línea base impulsada por UEBA aprende el comportamiento normal y marca desviaciones — credenciales comprometidas, patrones inusuales de API, escalamiento de privilegios.
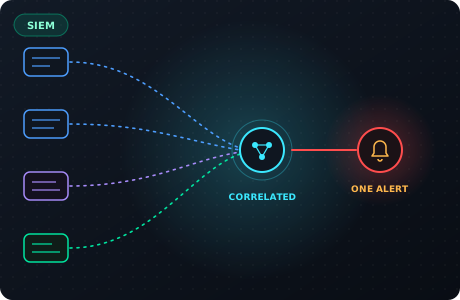
Correlación de amenazas
Cruza eventos entre nubes para detectar ataques coordinados que los SIEM de una sola nube no detectan.
Más que una lista de hallazgos
Respuesta guiada
Cada detección incluye una guía de remediación y enlaces a los controles exactos que se violaron.
Reglas de detección personalizadas
Escribe tu propia lógica de detección y aplícala en todas las nubes desde un solo lugar.
Para quién es
Analistas de SOC, Ingenieros de detección de amenazas, Respondedores de incidentes, Equipos de seguridad en la nube
Respuestas sobre
SIEM / CDR
Los SIEM tradicionales generan miles de alertas sin contexto. El pipeline de Detección y Respuesta en la Nube (CDR) de Arkhein correlaciona registros de nube, cambios de configuración y señales de comportamiento con el grafo de seguridad en tiempo real — de modo que cada alerta llega con contexto sobre qué se ve afectado, cómo se conecta con otros riesgos y cuál sería el radio de impacto.
Arkhein ingiere eventos de CloudTrail (AWS), Activity Log (Azure), Audit Log (GCP) y OCI Audit en tiempo real. Cada evento se mapea al recurso del grafo que afecta, se cruza con los hallazgos existentes y se puntúa por severidad según la exposición real — no solo el CVSS.
Cuando se detecta una amenaza, Arkhein no solo envía una alerta — proporciona el contexto completo: qué recurso se ve afectado, qué rutas de ataque habilita y qué controles se violan. La respuesta es guiada, no basada en suposiciones.
¿Listo para ver tu nube
como la ve un atacante?
Reserva una demo y nuestro equipo te mostrará Arkhein en tu propia nube.