Detecta Anomalías Antes de que se Conviertan en Incidentes
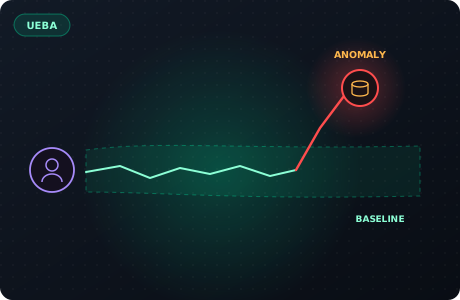
Análisis de Comportamiento de Usuarios y Entidades que aprende cómo es lo normal en tu nube — y marca las desviaciones en el momento en que aparecen.
Lo que UEBA te ofrece
Análisis de Comportamiento de Usuarios y Entidades que aprende cómo es lo normal en tu nube — y marca las desviaciones en el momento en que aparecen.
Líneas base de comportamiento
Aprende los patrones normales de cada usuario, cuenta de servicio y entidad en todas las nubes.
Detección de anomalías consciente del grafo
Detecta desviaciones según lo que se accedió, no solo lo que se llamó.
Detección de credenciales comprometidas
Marca el uso indebido de credenciales, viajes imposibles y patrones inusuales de API.
Puntuación de confianza
Cada anomalía llega con una puntuación de confianza y una línea de tiempo de comportamiento.
Más que una lista de hallazgos
Integración con SIEM
Alimenta el pipeline de CDR con contexto de comportamiento para una detección enriquecida.
Líneas base personalizadas
Define líneas base específicas por entidad para cuentas de servicio críticas y usuarios administradores.
Para quién es
Analistas de SOC, Ingenieros de detección de amenazas, Equipos de gestión de identidad y acceso, Respondedores de incidentes
Respuestas sobre
UEBA
La detección basada en firmas no identifica ataques nuevos. El motor de UEBA de Arkhein construye una línea base de comportamiento para cada usuario, cuenta de servicio y entidad en tu nube — y luego marca las desviaciones que indican compromiso, uso indebido o mala configuración.
La línea base es consciente del grafo. Entiende no solo qué hizo una entidad, sino qué accedió, qué permisos usó y qué recursos tocó. Una cuenta de servicio que de repente enumera buckets de S3 que nunca había tocado antes se marca — incluso si cada llamada de API individual está técnicamente permitida.
UEBA se integra con el pipeline de SIEM/CDR, enriqueciendo cada detección con contexto de comportamiento. Esto significa que las alertas llegan con una puntuación de confianza, una línea de tiempo de comportamiento y una explicación clara de por qué la actividad es anómala.
¿Listo para ver tu nube
como la ve un atacante?
Reserva una demo y nuestro equipo te mostrará Arkhein en tu propia nube.