El Hyper-Graph.
Cada identidad, ruta de red, workload y almacén de datos de AWS, OCI, GCP, Azure y Huawei Cloud en un único grafo al que puedes hacer preguntas.
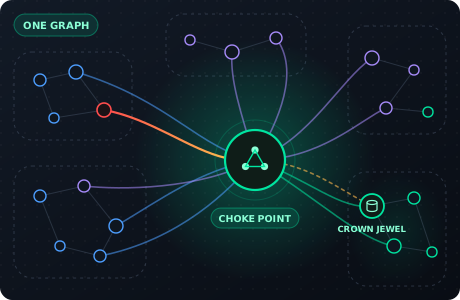
De cinco nubes a una respuesta
El Hyper-Graph no es una lista de inventario. Guarda las relaciones, así que la pregunta deja de ser qué tienes y pasa a ser qué puede alcanzar qué.
Conectores de solo lectura
Conecta cada cuenta con un rol acotado y de solo lectura, sin agentes. Arkhein lee recursos, identidades, políticas y rutas de red de cada proveedor que usas.
Un grafo, cinco proveedores
Los recursos se unifican por su identificador canónico de nube, así que el mismo activo nunca se cuenta dos veces.
Graph Engine
La centralidad ordena los nodos cuyo compromiso más importa. Las comunidades revelan los límites del radio de impacto. Los puntos de estrangulamiento muestran los pocos controles que cortan más rutas de ataque.
Neural Mesh
Las señales de todos los motores llegan al mismo grafo, así que una vulnerabilidad, un permiso y una llamada de API anómala se convierten en una sola historia.
Preguntas que por fin puedes responder
Puntos de estrangulamiento, no checklists
Graph Engine ordena los pocos controles que cortan más rutas de ataque, así que la primera corrección es la que más importa.
Necesita: un escaneo completo de al menos una cuenta · Evidencia: puntos de estrangulamiento ordenados con el id de la ejecución · Límites: refleja el último escaneo, no cambios en vivo (vea Live Defense).
Radio de impacto visible
Las comunidades muestran dónde se detiene un compromiso y dónde continúa, para que traces límites antes de que un atacante los ponga a prueba.
Navegue por capas con Astrolabe
Recorre el grafo capa por capa: exposición a internet, identidad, red, datos.
Conoce AstrolabeUna historia por riesgo
Neural Mesh une lo que herramientas separadas reportan por separado: el paquete vulnerable, la identidad que puede alcanzarlo y la llamada de API que acaba de tocarlo.
Respuestas sobre
el Hyper-Graph
Un inventario enumera lo que existe. El Hyper-Graph guarda cómo se conectan las cosas, identidades, permisos, rutas de red y datos, para responder qué activos puede alcanzar realmente un atacante y por qué ruta.
AWS, OCI, GCP, Azure y Huawei Cloud, unificadas en un único grafo por el identificador canónico de nube.
Refleja el último escaneo completado. Para los cambios en el momento en que ocurren, Live Defense envía los eventos de la nube al mismo grafo.
Un nodo o control que muchas rutas de ataque deben cruzar. Corregirlo corta esas rutas de una vez, por eso Graph Engine pone primero los puntos de estrangulamiento.
No. Cada cuenta se conecta con un rol acotado y de solo lectura. El primer escaneo construye el grafo y Graph Engine ordena sus puntos de estrangulamiento.
¿Listo para ver tu nube
como la ve un atacante?
Reserva una demo y nuestro equipo te mostrará Arkhein en tu propia nube.