Contenedores y Kubernetes.
Escaneo de CVEs en imágenes y postura de Kubernetes en EKS, AKS, GKE y OKE — conectadas de vuelta a las cargas de trabajo en las que realmente se ejecutan.
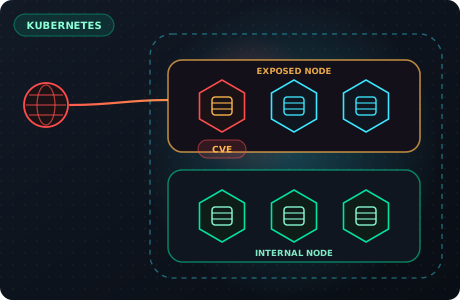
Del clúster a la CVE que importa
Clústeres, namespaces, pods y las imágenes que ejecutan entran en el mismo grafo que tus cuentas de nube, así que una vulnerabilidad de contenedor se juzga por lo que puede alcanzar.
Inventario del clúster
Los clústeres, namespaces y los pods en ejecución en EKS, AKS, GKE y OKE se recogen en Arkhein.
Al Hyper-Graph
Cada pod se vincula a su namespace, a su clúster y al worker node que lo aloja.
CVEs de las imágenes
Cada imagen en ejecución se escanea y sus vulnerabilidades quedan vinculadas a la imagen en el grafo.
Exposición primero
Un pod vulnerable en un worker alcanzable desde internet queda por encima de la misma imagen en un nodo interno.
Corrige lo que está realmente en ejecución
Imágenes en ejecución, no solo el registry
Los hallazgos vienen de las imágenes que ejecutan tus pods, así que la lista coincide con lo desplegado.
Radio de impacto desde el nodo
Los pods quedan vinculados a los worker nodes que los alojan, así que un nodo comprometido muestra qué workloads están en riesgo.
Límites: la exposición se infiere de la configuración de red del worker node.
Un grafo junto con tu nube
Los hallazgos del clúster están en el mismo Hyper-Graph que identidades, redes y datos, así que una CVE de contenedor entra en la ruta de ataque hacia tus activos críticos.
Conoce el Hyper-GraphEncaja en tu plan
Los nodos de Kubernetes cuentan en tu plan, y la Seguridad de Contenedores y Kubernetes se puede añadir en Arma tu Plan.
Ver planes
Respuestas sobre
contenedores y Kubernetes
EKS, AKS, GKE y OKE.
El foco son las imágenes que ejecutan tus pods, así que los hallazgos coinciden con lo que realmente está desplegado.
Por la exposición: una imagen vulnerable en un pod cuyo worker node es alcanzable desde internet queda por encima de la misma imagen en un nodo interno.
En la vista Kubernetes de la plataforma Arkhein: clústeres, namespaces y pods con las vulnerabilidades de sus imágenes.
Los nodos de Kubernetes cuentan en los límites de tu plan, y el módulo se puede añadir en Arma tu Plan.
¿Listo para ver tu nube
como la ve un atacante?
Reserva una demo y nuestro equipo te mostrará Arkhein en tu propia nube.