Seguridad Serverless
Mira cada función que ejecutas, el rol con el que actúa y las dependencias vulnerables dentro de su código.
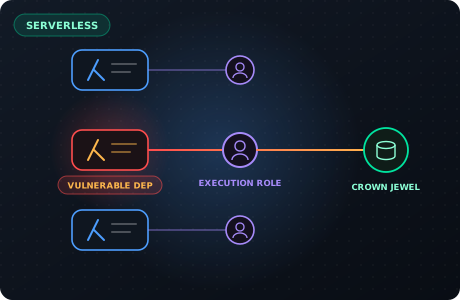
De la función a lo que puede alcanzar
Las funciones son pequeñas, numerosas y de vida corta; Arkhein las mantiene en el mismo grafo que el resto de tu nube.
Inventario
Funciones como AWS Lambda se listan con su runtime, handler, memoria y rol de ejecución.
Escanear el código
El paquete de código de la función se escanea con Trivy en busca de vulnerabilidades conocidas en sus dependencias.
Seguir el rol
El rol de ejecución vincula la función con todo lo que puede alcanzar en el Hyper-Graph.
Priorizar
Una función vulnerable cuyo rol alcanza datos sensibles queda por encima de la misma dependencia en una función aislada.
Sin servidor, todavía un riesgo
Código y permiso juntos
Una dependencia vulnerable importa más cuando el rol de la función puede leer o cambiar algo valioso.
Todas las funciones, una lista
Runtime, rol y hallazgos de cada función en un solo lugar, filtrados por proveedor.
Mínimo privilegio para funciones
Los roles de ejecución demasiado amplios aparecen como cualquier otra identidad en el grafo.
Conoce CIEMHyper-Graph
Las funciones están en el mismo grafo que identidades, redes y datos.
Conoce el Hyper-Graph
Respuestas sobre
seguridad serverless
Su nombre, runtime, handler, memoria y rol de ejecución, además de las vulnerabilidades encontradas en las dependencias del código.
El paquete de código de la función se escanea con Trivy contra bases de vulnerabilidades conocidas.
Porque un atacante que explota la función actúa con ese rol; el grafo muestra lo que el rol puede alcanzar.
¿Listo para ver tu nube
como la ve un atacante?
Reserva una demo y nuestro equipo te mostrará Arkhein en tu propia nube.