Seguridad de Código
Escanea tus repositorios en busca de problemas de infraestructura como código, fallos de código, secretos y dependencias vulnerables, y mira en qué recurso de nube se convierte cada uno.
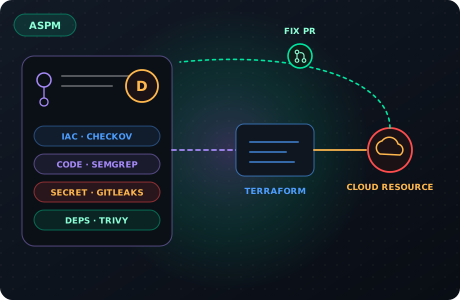
Del código a la nube
Cada hallazgo en un repositorio puede seguirse hasta el recurso que aprovisiona, y corregirse donde se escribió.
Conectar repositorios
Descubre y conecta repositorios de GitHub, GitLab y Azure DevOps.
Cuatro motores
Checkov para infraestructura como código, Semgrep para código, Gitleaks para secretos y Trivy para dependencias.
Del código a la nube
El Terraform del repositorio se vincula a los recursos de nube que aprovisiona, así que un hallazgo en la nube apunta al archivo, la línea y el commit de origen.
Corregir por pull request
Se abre un pull request de corrección en el repositorio dueño del código.
Un grafo del commit a la nube
Nota de salud por repositorio
Cada repositorio recibe una nota de A a F según sus hallazgos; un secreto sin resolver la limita a D.
Contexto de la nube
Un hallazgo de código que aprovisiona un recurso expuesto queda por encima del mismo hallazgo en un módulo que nadie despliega.
Motores open source
Checkov, Semgrep, Gitleaks y Trivy funcionan de serie, sin licencia extra.
Autonomous Resolution
Las correcciones llegan como pull requests a tu pipeline, y tu política de aprobación decide qué se fusiona.
Conoce Autonomous Resolution
Respuestas sobre
seguridad de código
GitHub, GitLab y Azure DevOps.
Infraestructura como código (Checkov), código de la aplicación (Semgrep), secretos (Gitleaks) y dependencias (Trivy).
Por la cantidad y gravedad de los hallazgos abiertos; cualquier secreto sin resolver limita la nota a D.
No. Abre el pull request; tu política de aprobación decide qué se fusiona.
¿Listo para ver tu nube
como la ve un atacante?
Reserva una demo y nuestro equipo te mostrará Arkhein en tu propia nube.