Live Defense.
Los atacantes actúan en minutos. Consultar cada hora no es una estrategia.
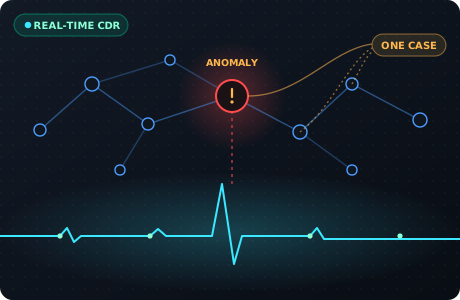
Detecta mientras ocurre, no en la próxima consulta
Los eventos actualizan el mismo Hyper-Graph donde están tus rutas de ataque, así que un cambio arriesgado aparece donde ya estás mirando.
Eventos de auditoría de la nube
Los eventos de auditoría llegan de tus proveedores de nube en el momento en que ocurren.
Real-Time CDR
Cada evento actualiza el Hyper-Graph, así que un cambio arriesgado redibuja las rutas de ataque que estás viendo.
Neural Mesh
Las señales de vulnerabilidad, identidad, facturación, kernel y cumplimiento comparten un grafo, así que las alertas relacionadas se convierten en un solo caso.
Financial APT Hunter
Las anomalías de gasto se vinculan a la identidad y a la actividad de API que hay detrás.
Un caso, no cien alertas
Real-Time CDR
Los eventos de auditoría de la nube entran en el Hyper-Graph en el momento en que ocurren, así que un cambio arriesgado actualiza las rutas de ataque al instante, no en el próximo escaneo.
Neural Mesh
Una sola malla de correlación: las señales relacionadas de motores distintos se convierten en un solo caso en lugar de alertas separadas.
Financial APT Hunter
Las intrusiones silenciosas aparecen primero en la factura. El hunter vincula las anomalías de gasto con la identidad y la actividad de API que hay detrás.
Un grafo para postura y ejecución
Live Defense escribe en el mismo Hyper-Graph que lee Graph Engine, así que la postura y los eventos en vivo nunca son dos imágenes separadas.
Conoce el Hyper-Graph
Respuestas sobre
Live Defense
Un escaneo muestra la última foto. Live Defense aplica los eventos de auditoría de la nube al grafo a medida que llegan.
La malla de correlación de Arkhein: las señales de vulnerabilidad, identidad, facturación, kernel y cumplimiento comparten un grafo, así que las alertas relacionadas se convierten en un solo caso.
Anomalías de gasto vinculadas a la identidad y a la actividad de API que las causaron, porque las intrusiones silenciosas suelen aparecer primero en la factura.
Los eventos de nube vienen de los registros de auditoría de tus proveedores. Las señales de kernel vienen solo de los hosts que tú elijas instrumentar.
Puede seguir el mismo ciclo de Autonomous Resolution que cualquier otro hallazgo: planificar, pull request y verificar.
¿Listo para ver tu nube
como la ve un atacante?
Reserva una demo y nuestro equipo te mostrará Arkhein en tu propia nube.