O Hyper-Graph.
Cada identidade, caminho de rede, workload e repositório de dados da AWS, OCI, GCP, Azure e Huawei Cloud em um único grafo que você pode consultar.
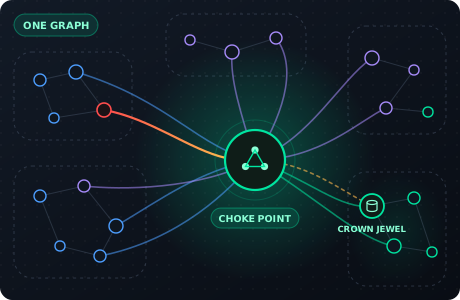
De cinco nuvens a uma resposta
O Hyper-Graph não é uma lista de inventário. Ele guarda as relações, então a pergunta deixa de ser o que você tem e passa a ser o que alcança o quê.
Conectores somente leitura
Conecte cada conta com um papel restrito e somente leitura, sem agentes. A Arkhein lê recursos, identidades, políticas e caminhos de rede de cada provedor que você usa.
Um grafo, cinco provedores
Os recursos são unificados pelo identificador canônico da nuvem, então o mesmo ativo nunca é contado duas vezes.
Graph Engine
A centralidade ordena os nós cujo comprometimento mais importa. As comunidades revelam os limites do raio de impacto. Os pontos de estrangulamento mostram os poucos controles que cortam mais caminhos de ataque.
Neural Mesh
Os sinais de todos os motores chegam ao mesmo grafo, então uma vulnerabilidade, uma permissão e uma chamada de API anômala viram uma única história.
Perguntas que você finalmente responde
Pontos de estrangulamento, não checklists
O Graph Engine ordena os poucos controles que cortam mais caminhos de ataque, então a primeira correção é a que mais importa.
Precisa de: uma varredura concluída de pelo menos uma conta · Evidência: pontos de estrangulamento ordenados, com o id da execução · Limites: reflete a última varredura, não mudanças ao vivo (veja Live Defense).
Raio de impacto visível
As comunidades mostram onde um comprometimento para e onde ele continua, para você traçar limites antes que um atacante os teste.
Navegue por camadas com o Astrolabe
Percorra o grafo uma camada de cada vez: exposição à internet, identidade, rede, dados.
Conheça o AstrolabeUma história por risco
O Neural Mesh junta o que ferramentas separadas reportam isoladamente: o pacote vulnerável, a identidade que o alcança e a chamada de API que acabou de tocá-lo.
Respostas sobre
o Hyper-Graph
Um inventário lista o que existe. O Hyper-Graph guarda como as coisas se conectam, identidades, permissões, caminhos de rede e dados, para responder quais ativos um atacante consegue de fato alcançar e por qual caminho.
AWS, OCI, GCP, Azure e Huawei Cloud, unificadas em um único grafo pelo identificador canônico da nuvem.
Ele reflete a última varredura concluída. Para mudanças no momento em que acontecem, o Live Defense envia os eventos da nuvem para o mesmo grafo.
Um nó ou controle pelo qual muitos caminhos de ataque precisam passar. Corrigi-lo corta esses caminhos de uma vez, por isso o Graph Engine coloca os pontos de estrangulamento em primeiro lugar.
Não. Cada conta se conecta com um papel restrito e somente leitura. A primeira varredura monta o grafo e o Graph Engine ordena os pontos de estrangulamento.
Pronto para ver sua nuvem
como um atacante vê?
Agende uma demonstração e nossa equipe vai te mostrar o Arkhein na sua própria nuvem.