Gestão de Postura de Segurança em Nuvem
Audite continuamente a sua configuração multi-nuvem em relação a CIS, NIST, PCI-DSS e frameworks personalizados — com achados mapeados para os recursos exatos que importam.
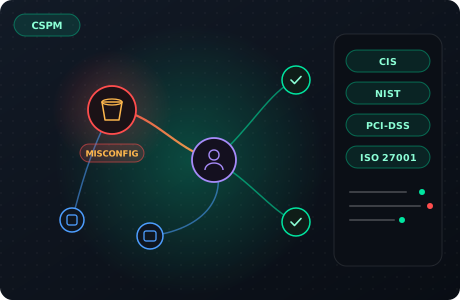
O que o CSPM oferece
Audite continuamente a sua configuração multi-nuvem em relação a CIS, NIST, PCI-DSS e frameworks personalizados — com achados mapeados para os recursos exatos que importam.
Cobertura multi-nuvem
AWS, Azure, GCP e OCI auditados em uma única visão unificada — sem painéis separados por nuvem.
Achados conectados pelo grafo
Cada má configuração é colocada em contexto: quais recursos ela afeta, o que permite e como se encadeia com outros riscos.
Mapeamento de frameworks regulatórios
Mapeamento automático para CIS, NIST, BACEN 4893, LGPD, PCI-DSS, SOC2, ISO 27001 — com relatórios de conformidade exportáveis em PDF.
Monitoramento contínuo
As varreduras rodam em uma agenda definida por você, com alertas instantâneos quando surge uma nova má configuração ou uma configuração se desvia da linha de base.
Mais do que uma lista de achados
Orientação de remediação
Cada achado inclui um passo de remediação priorizado — muitas vezes uma correção de um clique via patch de infraestrutura como código.
Políticas personalizadas
Escreva suas próprias políticas de segurança em uma DSL simples e aplique-as em todas as nuvens a partir de um só lugar.
Para quem é
Engenheiros de segurança em nuvem, Equipes de DevSecOps, Equipes de conformidade e auditoria, CISOs e liderança de segurança, Equipes de engenharia de plataforma
Respostas sobre
CSPM
Ferramentas tradicionais de CSPM inundam as equipes com milhares de achados desconectados. O Arkhein adota uma abordagem diferente: cada má configuração é mapeada no seu grafo de nuvem em tempo real, mostrando exatamente quais recursos são afetados, como eles se conectam a outros riscos e o que um atacante poderia encadear.
Impulsionado pelo Prowler e pelo nosso scanner proprietário em Go, o Arkhein ingere suas configurações AWS, OCI, GCP e Azure em tempo real e as avalia em relação aos CIS Benchmarks, frameworks regulatórios (BACEN 4893, LGPD, PCI-DSS 4.0, SOC2, ISO 27001) e suas próprias políticas personalizadas.
Os achados não são apenas listados — são priorizados pela exposição real. Um bucket S3 publicamente acessível conectado a um papel de IAM com privilégios excessivos tem prioridade mais alta do que o mesmo bucket isolado, porque o Arkhein entende o grafo.
Pronto para ver sua nuvem
como um atacante vê?
Agende uma demonstração e nossa equipe vai te mostrar o Arkhein na sua própria nuvem.