Containers e Kubernetes.
Varredura de CVEs em imagens e postura de Kubernetes em EKS, AKS, GKE e OKE — conectadas de volta às cargas de trabalho em que realmente rodam.
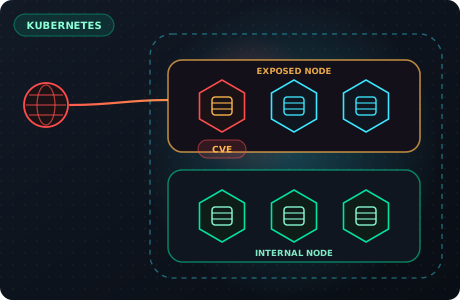
Do cluster à CVE que importa
Clusters, namespaces, pods e as imagens que eles rodam entram no mesmo grafo das suas contas de nuvem, então uma vulnerabilidade de container é avaliada pelo que ela alcança.
Inventário do cluster
Clusters, namespaces e os pods em execução no EKS, AKS, GKE e OKE são coletados pela Arkhein.
Para o Hyper-Graph
Cada pod é ligado ao seu namespace, ao seu cluster e ao worker node que o hospeda.
CVEs das imagens
Cada imagem em execução é varrida, e as vulnerabilidades dela ficam ligadas à imagem no grafo.
Exposição primeiro
Um pod vulnerável num worker alcançável pela internet fica acima da mesma imagem num nó interno.
Corrija o que está de fato rodando
Imagens em execução, não só o registry
Os achados vêm das imagens que os seus pods rodam, então a lista bate com o que está implantado.
Raio de impacto a partir do nó
Os pods ficam ligados aos worker nodes que os hospedam, então um nó comprometido mostra quais workloads estão em risco.
Limites: a exposição é inferida pelas configurações de rede do worker node.
Um grafo junto com a sua nuvem
Os achados do cluster ficam no mesmo Hyper-Graph de identidades, redes e dados, então uma CVE de container entra no caminho de ataque até os seus ativos críticos.
Conheça o Hyper-GraphCabe no seu plano
Os nós do Kubernetes contam no seu plano, e a Segurança de Containers e Kubernetes pode ser adicionada no Monte seu Plano.
Ver planos
Respostas sobre
containers e Kubernetes
EKS, AKS, GKE e OKE.
O foco são as imagens que os seus pods rodam, então os achados batem com o que está de fato implantado.
Pela exposição: uma imagem vulnerável num pod cujo worker node é alcançável pela internet fica acima da mesma imagem num nó interno.
Na tela Kubernetes da plataforma Arkhein: clusters, namespaces e pods com as vulnerabilidades das suas imagens.
Os nós do Kubernetes contam nos limites do seu plano, e o módulo pode ser adicionado no Monte seu Plano.
Pronto para ver sua nuvem
como um atacante vê?
Agende uma demonstração e nossa equipe vai te mostrar o Arkhein na sua própria nuvem.