Veja Seu Raio de Impacto Antes dos Atacantes
O Ghost Mode percorre a sua nuvem da mesma forma que um adversário real faria — rastreando cada exposição, identidade e permissão desde a internet pública até seus ativos mais críticos.
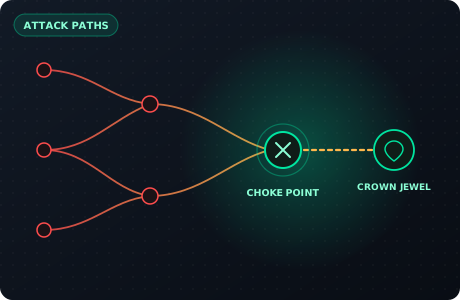
O que a Análise de Caminhos de Ataque oferece
O Ghost Mode percorre a sua nuvem da mesma forma que um adversário real faria — rastreando cada exposição, identidade e permissão desde a internet pública até seus ativos mais críticos.
Caminhos reais, não listas planas
Veja as rotas exatas desde a exposição à internet até seus ativos mais críticos — cada salto, identidade e permissão pelo caminho.
Detecção de escalonamento de IAM
O Ghost Mode raciocina sobre escalonamento de privilégios e cadeias de assunção de papéis que scanners estáticos ignoram completamente.
Remediação em Choke Points (Ciclo Fechado)
O Arkhein classifica os pontos nevrálgicos (choke points) e sintetiza PRs Terraform multi-cloud com validação AST e Checkov. No merge, o finding é encerrado no grafo.
Alcançabilidade multi-nuvem (5 Clouds)
Os caminhos são rastreados em AWS, Azure, GCP, OCI e Huawei Cloud em um único grafo — incluindo movimento lateral entre contas e entre nuvens.
Mais do que uma lista de achados
Validação atestável (Puppet Master)
O Puppet Master pode emular um caminho de ponta a ponta com segurança e paridade BAS para provar que ele é genuinamente explorável com evidências brutas.
Narrativas de impacto por IA
O Cyber AI Analyst explica, em linguagem simples, o que cada caminho significa para o negócio e como fechá-lo.
Para quem é
Equipes de segurança em nuvem e CNAPP, Engenheiros e arquitetos de segurança, Equipes red team e purple team, CISOs e liderança de segurança
Respostas sobre
Caminhos de Ataque
A maioria das ferramentas de segurança em nuvem entrega uma lista com milhares de achados, sem noção de quais um atacante conseguiria realmente encadear. A Análise de Caminhos de Ataque do Arkhein adota a abordagem oposta: ela percorre a sua nuvem da mesma forma que um adversário real faria, seguindo cada exposição, identidade e permissão desde a internet pública até seus ativos mais sensíveis.
O Ghost Mode combina travessia determinística do grafo sobre o mapa em tempo real da sua nuvem com uma camada de IA que raciocina sobre escalonamento de IAM, movimento lateral e cadeias de má configuração. Em vez de uma pontuação de severidade plana, você obtém as rotas reais até seus ativos mais críticos — classificadas por quão alcançáveis e quão danosas são — em AWS, Azure, GCP, OCI e Huawei Cloud.
Como cada caminho é fundamentado no mesmo grafo que alimenta postura, identidade e conformidade, a remediação é precisa: o Arkhein destaca os pontos de estrangulamento (choke points) que interrompem o maior número de caminhos de uma só vez, e gera Pull Requests de ciclo fechado para eliminá-los.
Sim. O What-If Simulation aplica uma mudança proposta — fechar uma porta, remover um nó ou revogar uma permissão — numa cópia do grafo e mostra quais caminhos de ataque somem, sem tocar no seu ambiente.
Pronto para ver sua nuvem
como um atacante vê?
Agende uma demonstração e nossa equipe vai te mostrar o Arkhein na sua própria nuvem.