Gestão de Postura de Segurança de Dados
Encontre dados sensíveis no seu armazenamento em nuvem sem baixá-los, e veja no grafo quem consegue alcançá-los.
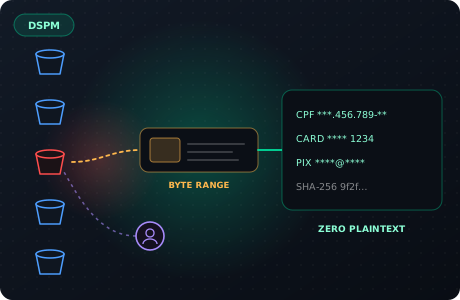
Do bucket ao dado que importa
A amostragem profunda lê pequenas partes de cada objeto, classifica o que encontra e guarda só valores mascarados.
Amostrar, não baixar
Objetos no AWS S3, Huawei Cloud OBS, GCP Cloud Storage, Azure Blob e OCI Object Storage são lidos em pequenos trechos, sem baixar o arquivo inteiro.
Reconhecer o formato
O tipo de arquivo é detectado pelos primeiros bytes, então arquivos comprimidos, Parquet, Avro, CSV, JSON e dumps de banco são lidos corretamente.
Classificar com validação
CPF, CNPJ, cartões de pagamento, IBAN, números ABA, chaves Pix e e-mails são confirmados pelos algoritmos de dígito verificador, não só por padrões.
Ligar ao grafo
Cada bucket com dados sensíveis entra no Hyper-Graph, então os caminhos de exfiltração até ele aparecem na análise de caminhos de ataque.
Conheça seus dados sem copiá-los
Zero texto aberto
Só valores mascarados e hashes são guardados, então o achado nunca vira uma segunda cópia do dado.
Feito para dados brasileiros
CPF, CNPJ e Pix são tratados de primeira, junto com formatos internacionais como IBAN e cartões de pagamento.
Quem consegue alcançar
Um bucket com dados pessoais é avaliado pelas identidades e caminhos que o alcançam, não só pelo que contém.
Limites: a amostragem inspeciona partes de cada objeto; os resultados descrevem o que foi amostrado.
Regulated Data Proof
Vá além e prove se alguém fora da fronteira permitida alcança dados regulados, e por qual caminho.
Conheça o Proof Engine
Respostas sobre
DSPM
Não. Ela lê pequenos trechos de cada objeto para classificá-lo, o que mantém baixos o custo de transferência e a carga no seu armazenamento.
AWS S3, Huawei Cloud OBS, GCP Cloud Storage, Azure Blob Storage e OCI Object Storage.
Não. Só valores mascarados e hashes são guardados.
Identificadores com dígito verificador, como CPF, CNPJ, IBAN e cartões, são validados pelos seus algoritmos, e o contexto próximo aumenta ou reduz a confiança.
Pronto para ver sua nuvem
como um atacante vê?
Agende uma demonstração e nossa equipe vai te mostrar o Arkhein na sua própria nuvem.