Live Defense.
Atacantes agem em minutos. Consultar a cada hora não é estratégia.
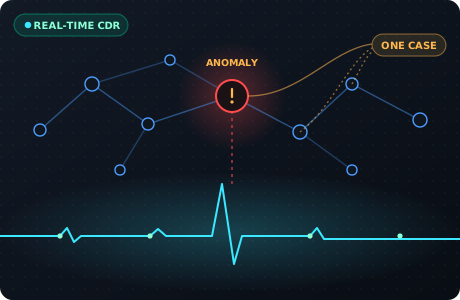
Detecte enquanto acontece, não na próxima consulta
Os eventos atualizam o mesmo Hyper-Graph onde estão os seus caminhos de ataque, então uma mudança arriscada aparece onde você já está olhando.
Eventos de auditoria da nuvem
Os eventos de auditoria chegam dos seus provedores de nuvem no momento em que acontecem.
Real-Time CDR
Cada evento atualiza o Hyper-Graph, então uma mudança arriscada redesenha os caminhos de ataque que você está vendo.
Neural Mesh
Sinais de vulnerabilidade, identidade, cobrança, kernel e conformidade compartilham um grafo, então alertas relacionados viram um único caso.
Financial APT Hunter
Anomalias de gasto são ligadas à identidade e à atividade de API por trás delas.
Um caso, não cem alertas
Real-Time CDR
Os eventos de auditoria da nuvem entram no Hyper-Graph no momento em que acontecem, então uma mudança arriscada atualiza os caminhos de ataque na hora, não na próxima varredura.
Neural Mesh
Uma única malha de correlação: sinais relacionados de motores diferentes viram um caso só, em vez de alertas separados.
Financial APT Hunter
Intrusões silenciosas aparecem primeiro na fatura. O hunter liga anomalias de gasto à identidade e à atividade de API por trás delas.
Um grafo para postura e execução
O Live Defense escreve no mesmo Hyper-Graph que o Graph Engine lê, então postura e eventos ao vivo nunca são dois retratos separados.
Conheça o Hyper-Graph
Respostas sobre
Live Defense
Uma varredura mostra a última foto. O Live Defense aplica os eventos de auditoria da nuvem ao grafo conforme eles chegam.
A malha de correlação da Arkhein: sinais de vulnerabilidade, identidade, cobrança, kernel e conformidade compartilham um grafo, então alertas relacionados viram um único caso.
Anomalias de gasto ligadas à identidade e à atividade de API que as causaram, porque intrusões silenciosas costumam aparecer primeiro na fatura.
Os eventos de nuvem vêm dos logs de auditoria dos seus provedores. Os sinais de kernel vêm só dos hosts que você escolher instrumentar.
Ele pode seguir o mesmo ciclo do Autonomous Resolution que qualquer outro achado: planejar, pull request e verificar.
Pronto para ver sua nuvem
como um atacante vê?
Agende uma demonstração e nossa equipe vai te mostrar o Arkhein na sua própria nuvem.