SIEM Nativo de Nuvem Com Contexto
Detecte ameaças em todo o seu ambiente multi-nuvem com achados enriquecidos pelo contexto do grafo — não apenas assinaturas de log.
O que o SIEM / CDR oferece
Detecte ameaças em todo o seu ambiente multi-nuvem com achados enriquecidos pelo contexto do grafo — não apenas assinaturas de log.
Ingestão de logs multi-nuvem
CloudTrail, Azure Activity Log, GCP Audit Log, OCI Audit — todos ingeridos e normalizados em tempo real.
Alertas enriquecidos pelo grafo
Cada alerta é contextualizado com o recurso afetado, achados conectados e o raio de impacto potencial.
Detecção de anomalias comportamentais
A linha de base baseada em UEBA aprende o comportamento normal e sinaliza desvios — credenciais comprometidas, padrões incomuns de API, escalonamento de privilégios.
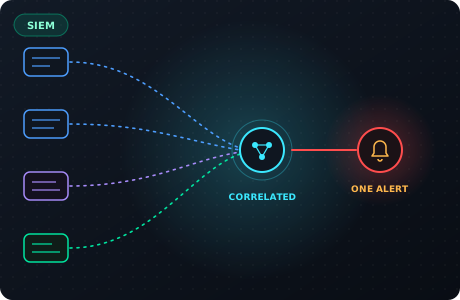
Correlação de ameaças
Cruze eventos entre nuvens para detectar ataques coordenados que SIEMs de nuvem única não detectam.
Mais do que uma lista de achados
Resposta orientada
Cada detecção inclui orientação de remediação e links para os controles exatos que foram violados.
Regras de detecção personalizadas
Escreva sua própria lógica de detecção e aplique-a em todas as nuvens a partir de um só lugar.
Para quem é
Analistas de SOC, Engenheiros de detecção de ameaças, Respondentes de incidentes, Equipes de segurança em nuvem
Respostas sobre
SIEM / CDR
SIEMs tradicionais geram milhares de alertas sem contexto. O pipeline de Detecção e Resposta em Nuvem (CDR) do Arkhein correlaciona logs de nuvem, mudanças de configuração e sinais comportamentais com o grafo de segurança em tempo real — de forma que cada alerta venha com contexto sobre o que é afetado, como se conecta a outros riscos e qual seria o raio de impacto.
O Arkhein ingere eventos do CloudTrail (AWS), Activity Log (Azure), Audit Log (GCP) e OCI Audit em tempo real. Cada evento é mapeado para o recurso do grafo que afeta, cruzado com achados existentes, e pontuado por severidade com base na exposição real — não apenas no CVSS.
Quando uma ameaça é detectada, o Arkhein não apenas envia um alerta — ele fornece o contexto completo: qual recurso é afetado, quais caminhos de ataque ela habilita e quais controles são violados. A resposta é orientada, não baseada em suposições.
Pronto para ver sua nuvem
como um atacante vê?
Agende uma demonstração e nossa equipe vai te mostrar o Arkhein na sua própria nuvem.