Segurança Serverless
Veja cada função que você roda, o papel com que ela age e as dependências vulneráveis dentro do código dela.
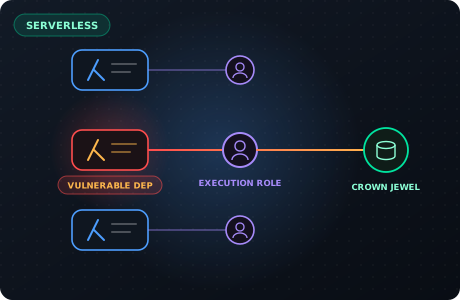
Da função ao que ela alcança
Funções são pequenas, numerosas e de vida curta; a Arkhein as mantém no mesmo grafo do resto da sua nuvem.
Inventário
Funções como o AWS Lambda são listadas com runtime, handler, memória e papel de execução.
Varrer o código
O pacote de código da função é varrido com o Trivy atrás de vulnerabilidades conhecidas nas dependências.
Seguir o papel
O papel de execução liga a função a tudo o que ela alcança no Hyper-Graph.
Priorizar
Uma função vulnerável cujo papel alcança dados sensíveis fica acima da mesma dependência numa função isolada.
Sem servidor, ainda um risco
Código e permissão juntos
Uma dependência vulnerável importa mais quando o papel da função pode ler ou alterar algo valioso.
Todas as funções, uma lista
Runtime, papel e achados de cada função num só lugar, filtrados por provedor.
Menor privilégio para funções
Papéis de execução amplos demais aparecem como qualquer outra identidade no grafo.
Conheça o CIEM
Respostas sobre
segurança serverless
Nome, runtime, handler, memória e papel de execução, além das vulnerabilidades encontradas nas dependências do código.
O pacote de código da função é varrido com o Trivy contra bases de vulnerabilidades conhecidas.
Porque um atacante que explora a função age com esse papel; o grafo mostra o que o papel alcança.
Pronto para ver sua nuvem
como um atacante vê?
Agende uma demonstração e nossa equipe vai te mostrar o Arkhein na sua própria nuvem.