Veja Cada Permissão, Cada Identidade, Cada Risco
Mapeie cada direito de acesso em todo o seu ambiente multi-nuvem — e encontre as identidades com privilégios excessivos que criam caminhos de ataque reais.
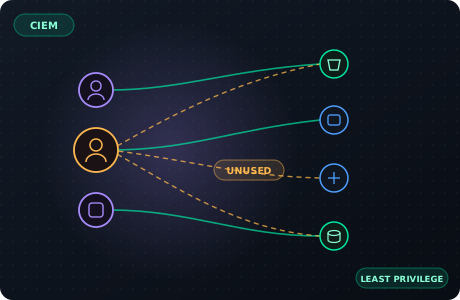
O que o CIEM oferece
Mapeie cada direito de acesso em todo o seu ambiente multi-nuvem — e encontre as identidades com privilégios excessivos que criam caminhos de ataque reais.
Mapeamento de direitos de acesso
Cada permissão de cada identidade em AWS, Azure, GCP e OCI — visível e pesquisável.
Risco contextualizado pelo grafo
Identidades com privilégios excessivos classificadas pela alcançabilidade real — não apenas pela quantidade de permissões.
Detecção de permissões não utilizadas
Encontre permissões que nunca foram usadas e que podem ser revogadas com segurança.
Recomendações de privilégio mínimo
Sugestões baseadas em IA para as permissões mínimas que cada identidade realmente precisa.
Mais do que uma lista de achados
Visão de identidades entre nuvens
Veja todas as identidades e suas permissões em todas as nuvens em um só lugar.
Acesso just-in-time
Recomendações de acesso com escopo e prazo definidos, em vez de privilégios permanentes.
Para quem é
Equipes de gestão de identidade e acesso, Engenheiros de segurança em nuvem, Equipes de DevSecOps, Equipes de conformidade e auditoria
Respostas sobre
CIEM
Permissões em nuvem são complexas. Uma única política de IAM pode conter centenas de permissões, e a maioria das organizações tem milhares de identidades em múltiplas nuvens. O mecanismo de CIEM do Arkhein mapeia cada direito de acesso para cada identidade e depois correlaciona esses dados com o grafo de ataque para encontrar as permissões que realmente importam.
Ferramentas tradicionais de CIEM apenas listam permissões. O Arkhein as contextualiza. Uma conta de serviço com privilégios excessivos só é um risco se conseguir alcançar recursos sensíveis — e o grafo do Arkhein sabe exatamente o que ela consegue alcançar. Os achados de permissão são classificados pela explorabilidade real, não apenas pelo risco teórico.
O módulo de CIEM também impulsiona recomendações de acesso just-in-time — sugerindo as permissões mínimas necessárias para cada identidade com base em padrões reais de uso, e sinalizando permissões que nunca foram usadas.
Pronto para ver sua nuvem
como um atacante vê?
Agende uma demonstração e nossa equipe vai te mostrar o Arkhein na sua própria nuvem.