Segurança de Código
Varra seus repositórios atrás de problemas de infraestrutura como código, falhas de código, segredos e dependências vulneráveis, e veja em qual recurso de nuvem cada um se transforma.
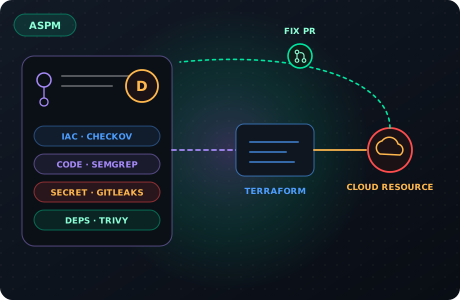
Do código à nuvem
Cada achado num repositório pode ser seguido até o recurso que ele cria, e corrigido onde foi escrito.
Conectar repositórios
Descubra e conecte repositórios do GitHub, GitLab e Azure DevOps.
Quatro motores
Checkov para infraestrutura como código, Semgrep para código, Gitleaks para segredos e Trivy para dependências.
Do código à nuvem
O Terraform do repositório é ligado aos recursos de nuvem que ele cria, então um achado na nuvem aponta para o arquivo, a linha e o commit de origem.
Corrigir por pull request
Um pull request de correção é aberto no repositório dono do código.
Um grafo do commit à nuvem
Nota de saúde por repositório
Cada repositório recebe uma nota de A a F conforme os achados; um segredo não resolvido limita a nota a D.
Contexto da nuvem
Um achado de código que cria um recurso exposto fica acima do mesmo achado num módulo que ninguém implanta.
Motores open source
Checkov, Semgrep, Gitleaks e Trivy rodam de fábrica, sem licença extra.
Autonomous Resolution
As correções chegam como pull requests no seu pipeline, e a sua política de aprovação decide o que entra.
Conheça o Autonomous Resolution
Respostas sobre
segurança de código
GitHub, GitLab e Azure DevOps.
Infraestrutura como código (Checkov), código da aplicação (Semgrep), segredos (Gitleaks) e dependências (Trivy).
Pela quantidade e gravidade dos achados abertos; qualquer segredo não resolvido limita a nota a D.
Não. Ela abre o pull request; a sua política de aprovação decide o que entra.
Pronto para ver sua nuvem
como um atacante vê?
Agende uma demonstração e nossa equipe vai te mostrar o Arkhein na sua própria nuvem.