Detecte Anomalias Antes que Se Tornem Incidentes
Análise de Comportamento de Usuários e Entidades que aprende como é o normal na sua nuvem — e sinaliza desvios no momento em que aparecem.
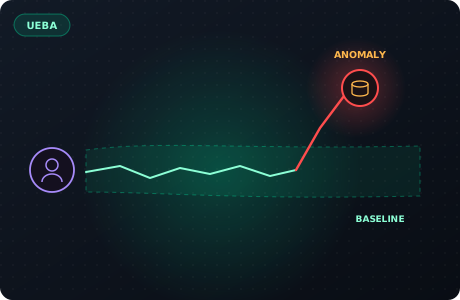
O que o UEBA oferece
Análise de Comportamento de Usuários e Entidades que aprende como é o normal na sua nuvem — e sinaliza desvios no momento em que aparecem.
Linhas de base comportamentais
Aprenda os padrões normais de cada usuário, conta de serviço e entidade em todas as nuvens.
Detecção de anomalias sensível ao grafo
Detecte desvios com base no que foi acessado, não apenas no que foi chamado.
Detecção de credenciais comprometidas
Sinalize uso indevido de credenciais, deslocamentos impossíveis e padrões incomuns de API.
Pontuação de confiança
Cada anomalia vem com uma pontuação de confiança e uma linha do tempo comportamental.
Mais do que uma lista de achados
Integração com SIEM
Alimente o pipeline de CDR com contexto comportamental para uma detecção enriquecida.
Linhas de base personalizadas
Defina linhas de base específicas por entidade para contas de serviço críticas e usuários administradores.
Para quem é
Analistas de SOC, Engenheiros de detecção de ameaças, Equipes de gestão de identidade e acesso, Respondentes de incidentes
Respostas sobre
UEBA
A detecção baseada em assinaturas não identifica ataques novos. O mecanismo de UEBA do Arkhein constrói uma linha de base comportamental para cada usuário, conta de serviço e entidade na sua nuvem — e então sinaliza desvios que indicam comprometimento, uso indevido ou má configuração.
A linha de base é sensível ao grafo. Ela entende não apenas o que uma entidade fez, mas o que acessou, quais permissões usou e quais recursos tocou. Uma conta de serviço que de repente enumera buckets S3 que nunca tocou antes é sinalizada — mesmo que cada chamada de API individual seja tecnicamente permitida.
O UEBA se integra ao pipeline de SIEM/CDR, enriquecendo cada detecção com contexto comportamental. Isso significa que os alertas vêm com uma pontuação de confiança, uma linha do tempo comportamental e uma explicação clara de por que a atividade é anômala.
Pronto para ver sua nuvem
como um atacante vê?
Agende uma demonstração e nossa equipe vai te mostrar o Arkhein na sua própria nuvem.